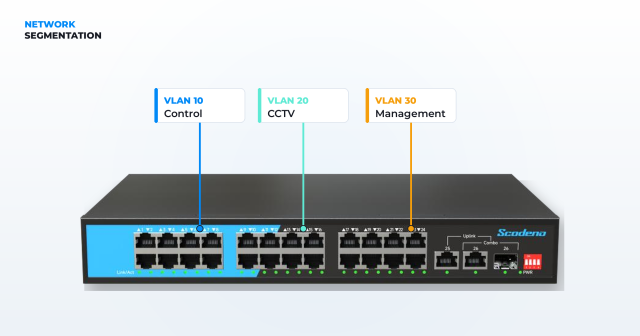
Sebuah pabrik punya 300 perangkat yang numpang satu jaringan. PLC, kamera CCTV, komputer admin, sensor — semuanya bicara dalam satu “ruangan” yang sama. Setiap kali satu perangkat mengirim broadcast, semua perangkat lain ikut berhenti sejenak untuk mendengarkan. Hasilnya: jaringan yang seharusnya gesit jadi tersendat-sendat.
Solusinya bukan menambah perangkat. Solusinya adalah membagi ruangan itu — dan caranya bernama VLAN.
Mulai dari Mana? Tiga Pertanyaan Cepat
Sebelum masuk ke teknis, jawab tiga pertanyaan ini. Kalau salah satu jawabannya “ya”, VLAN layak Anda pertimbangkan.
- Apakah perangkat Anda campur dalam satu jaringan? PLC, kamera CCTV, komputer kantor, dan sensor semuanya numpang di switch yang sama, tanpa batas yang jelas.
- Apakah jaringan terasa makin lambat saat perangkat bertambah? Ini tanda broadcast domain-nya sudah terlalu besar.
- Apakah ada data yang tidak boleh dilihat divisi lain? Data produksi, rekaman CCTV, dan laporan keuangan sebaiknya tidak berada dalam satu “ruangan” yang sama.
Apa Itu VLAN?
Bayangkan satu gedung perkantoran dengan banyak ruangan, tapi tanpa sekat. Semua orang bisa mendengar semua percakapan. Sekarang bayangkan Anda memasang sekat-sekat, sehingga tiap tim punya ruang sendiri. Gedungnya tetap satu, tapi isinya terpisah-pisah.
Itulah VLAN pada sebuah jaringan.
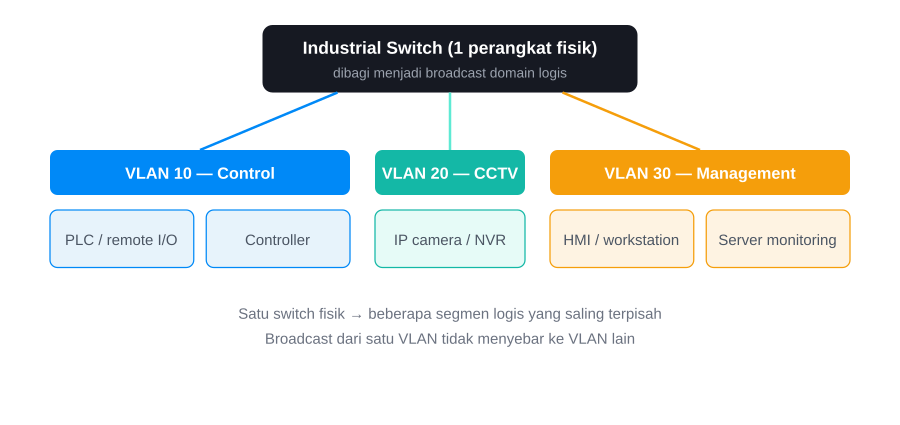
Secara teknis, VLAN — singkatan dari Virtual Local Area Network — adalah teknologi Layer 2 yang membagi satu infrastruktur switching menjadi beberapa broadcast domain secara logis. Pembagiannya tidak harus mengikuti lokasi fisik: dua perangkat di panel berbeda bisa berada dalam VLAN yang sama, dan dua perangkat yang duduk bersebelahan di satu switch bisa berada dalam VLAN berbeda.
IEEE 802.1Q merupakan standar yang umum digunakan untuk VLAN tagging pada jaringan Ethernet. Standar ini menandai setiap frame Ethernet dengan “label” berisi nomor VLAN. Label inilah yang membuat satu kabel fisik bisa membawa trafik dari banyak VLAN sekaligus tanpa tercampur.
Karena bersifat logis, VLAN tidak menuntut penambahan perangkat selama switch yang ada sudah mendukungnya. Anda memakai switch yang sama, kabel yang sama — hanya konfigurasinya yang berubah.
Kenapa Jaringan Industri Butuh VLAN
Tiga alasan yang paling sering muncul di lapangan.
Pertama, membatasi broadcast domain. Dalam satu jaringan, perangkat saling mengirim broadcast — paket yang ditujukan ke “semua orang”. Pada jaringan yang besar atau mengalami broadcast traffic yang tinggi, broadcast yang tidak diperlukan dapat meningkatkan beban trafik dan mempersulit pengelolaan jaringan. VLAN memecah jaringan menjadi beberapa domain kecil, sehingga broadcast satu segmen tidak lagi mengganggu segmen lain.
Kedua, memisahkan trafik yang kritis dari yang umum. Data PLC yang mengendalikan mesin produksi tidak sederajat dengan trafik browsing karyawan. Dengan VLAN, trafik kontrol, CCTV, dan administrasi dapat dipisahkan. Jika diperlukan, QoS kemudian dapat digunakan untuk memberikan prioritas terhadap trafik tertentu.
Ketiga, mempersempit area troubleshooting. Ketika jaringan flat bermasalah, Anda harus mencari ke mana-mana. Ketika jaringan ter-segmentasi, Anda langsung tahu masalahnya ada di segmen mana. Ini menghemat waktu yang tidak sedikit saat mesin berhenti dan produksi menunggu.
VLAN Bukan Firewall
Ini bagian yang paling penting, dan paling sering disalahpahami.
VLAN memisahkan perangkat ke dalam kelompok-kelompok. Tapi pemisahan itu tidak otomatis berarti aman. Perangkat di VLAN A tetap bisa berkomunikasi dengan perangkat di VLAN B jika ada jalur routing di antaranya — dan secara bawaan, begitu Anda memasang router atau switch Layer 3 untuk menghubungkan VLAN, komunikasi antar-VLAN menjadi mungkin kecuali Anda membatasinya.
Kontrol yang ketat membutuhkan ACL (Access Control List) atau firewall di titik routing. Urutan yang benar dalam desain keamanan jaringan adalah: VLAN untuk segmentasi, lalu Layer 3 policy (ACL/firewall) untuk mengatur siapa boleh bicara dengan siapa.
Jadi, jangan pernah menulis di proposal bahwa “VLAN mengamankan jaringan”. Kalimat yang jujur adalah: “VLAN menyediakan struktur segmentasi yang menjadi fondasi kontrol akses.” Untuk pembahasan lebih dalam tentang penerapan VLAN pada jaringan Industrial Ethernet, ada ulasan teknisnya yang membahas aspek segmentasi dan keamanan OT.
Bagaimana Antar-VLAN Berkomunikasi
VLAN yang berbeda tidak saling bicara secara langsung — itu memang tujuannya. Di Layer 2, frame dari VLAN 10 tidak akan diteruskan ke VLAN 20 oleh switch yang sama.
Lalu bagaimana jika PLC di VLAN 10 perlu mengirim data ke server monitoring di VLAN 30? Di sinilah routing masuk. Anda membutuhkan perangkat Layer 3 — bisa switch Layer 3, atau router — untuk meneruskan paket antar-VLAN. Proses ini disebut inter-VLAN routing.
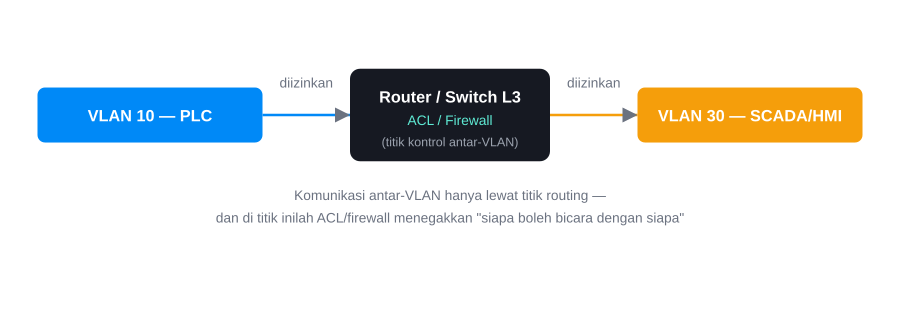
Titik routing ini punya peran ganda. Di satu sisi, ia adalah “jembatan” yang menghubungkan segmen-segmen. Di sisi lain, ia adalah gerbang yang bisa Anda kunci — lewat ACL atau firewall. Tanpa titik routing, VLAN benar-benar terpisah. Dengan titik routing, VLAN terhubung, tapi tetap bisa Anda kendalikan.
Inilah kenapa desain yang matang selalu menempatkan kontrol keamanan di titik routing, bukan mengandalkan VLAN semata.
Cara Memulai: Access Port, Trunk Port, dan Perencanaan
Implementasi VLAN punya dua konsep port yang wajib dipahami.
Access port adalah port yang terhubung ke perangkat akhir — PLC, kamera, komputer operator. Port ini diasosiasikan dengan satu VLAN tertentu, dan perangkat akhir tidak perlu tahu soal VLAN sama sekali.
Trunk port adalah jalur antar-switch (atau switch ke router) yang membawa trafik dari banyak VLAN sekaligus. Pada trunk, frame VLAN biasanya dibawa menggunakan tag IEEE 802.1Q sehingga perangkat di sisi lain dapat mengenali VLAN asalnya.
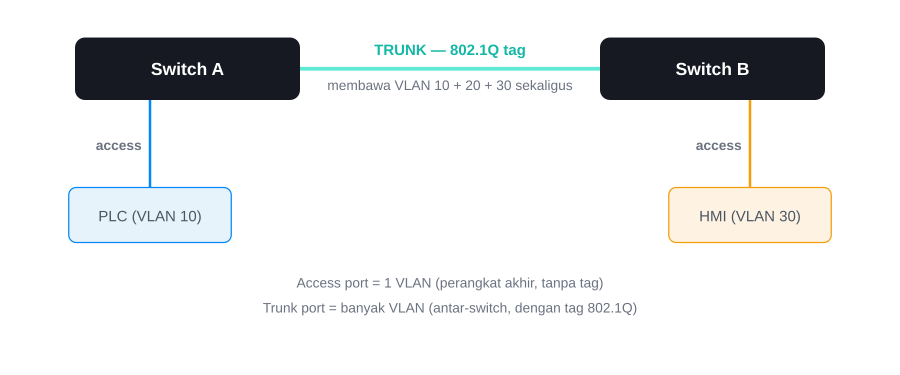
Satu kesalahan yang sering terjadi di awal: membuat VLAN sebanyak-banyaknya tanpa alasan arsitektural. Semakin banyak VLAN, semakin banyak pula subnet, routing policy, ACL, dokumentasi, dan pekerjaan monitoring yang harus diurus. Pertanyaan yang benar bukan “berapa VLAN yang bisa dibuat switch ini?”, melainkan “perangkat mana yang memang perlu berada dalam satu domain komunikasi?”
Mulailah dari skenario yang jelas. Contoh pembagian yang umum di pabrik:
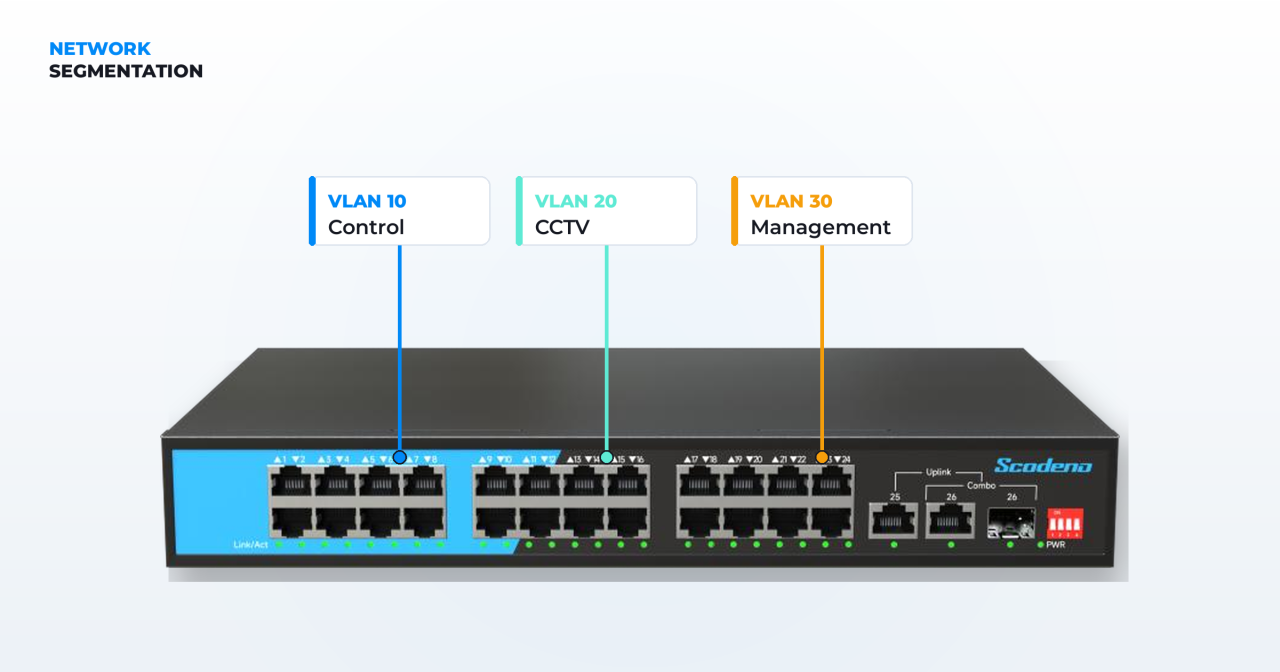
- VLAN 10 — control network: PLC, remote I/O, controller
- VLAN 20 — surveillance: IP camera, NVR
- VLAN 30 — management: workstation engineer, server monitoring
Dalam implementasi Ethernet VLAN yang umum, VLAN ID yang dapat digunakan berada pada rentang 1–4094, dengan beberapa ID memiliki perlakuan khusus tergantung implementasi dan perangkat. Dokumentasikan pemetaan VLAN ID ini sejak awal — sebab saat jaringan tumbuh ke beberapa switch, konsistensi penomoranlah yang mencegah konfigurasi jadi kacau.
Untuk jaringan sederhana, pembagian tiga VLAN seperti contoh di atas bisa menjadi titik awal. Jumlah akhirnya tetap harus mengikuti kebutuhan komunikasi dan arsitektur masing-masing jaringan.
VLAN di Dunia Nyata
Perhatikan bagaimana segmentasi bekerja di beberapa industri.
Manufaktur. VLAN memisahkan jaringan mesin dari CCTV dan HMI. Ketika satu mesin bermasalah, engineer tidak perlu menyisir jaringan kantor untuk menemukannya — masalahnya sudah terkurung di segmen kontrol.
Power & utility. VLAN dapat menjadi salah satu mekanisme segmentasi untuk memisahkan kelompok trafik seperti monitoring dan administrasi. Untuk sistem proteksi atau kontrol yang kritis, desain jaringan tetap harus mengikuti requirement protokol, availability, redundancy, dan standar yang berlaku.
Gedung pintar. VLAN memisahkan sistem CCTV, access control, dan HVAC, sehingga kegagalan satu sistem tidak menyeret sistem lain.
Pola yang sama berulang: VLAN dipakai bukan untuk tampil canggih, tapi untuk memberi batas yang jelas — supaya operasional lebih mudah dikelola dan masalah lebih cepat ditemukan. Kalau Anda sedang memilih switch untuk kebutuhan ini, pastikan switch-nya mendukung 802.1Q dan manajemen VLAN yang memadai — kami bahas kriteria pemilihannya di panduan memilih industrial switch.
FAQ
Apakah VLAN sama dengan subnet?
Tidak. VLAN bekerja di Layer 2 (segmentasi broadcast domain), sedangkan subnet bekerja di Layer 3 (pengalamatan IP). Dalam praktiknya keduanya sering dipasangkan — satu VLAN dipetakan ke satu subnet — tapi secara teknis keduanya adalah konsep yang berbeda.
Apakah semua switch mendukung VLAN?
Tidak. Switch unmanaged umumnya tidak mendukung VLAN (802.1Q). Anda membutuhkan switch managed atau smart managed untuk membuat dan mengelola VLAN. Ini salah satu alasan kenapa jaringan industri yang butuh segmentasi memilih switch managed.
Berapa banyak VLAN yang sebaiknya dibuat?
Tidak ada angka yang berlaku untuk semua jaringan. Mulai dari pembagian fungsional yang jelas (control, surveillance, management, IT), lalu tambah hanya jika ada kebutuhan komunikasi yang nyata. Terlalu banyak VLAN justru menambah beban konfigurasi dan troubleshooting.
Kesimpulan
VLAN adalah cara paling hemat untuk menata jaringan yang mulai kacau: satu infrastruktur fisik, dibagi menjadi beberapa segmen logis yang rapi. Ia membatasi broadcast, memisahkan trafik kritis, dan mempersempit area troubleshooting.
Tapi ingat batasnya: VLAN menyiapkan strukturnya, bukan mengamankannya. Keamanan antar-segmen tetap tanggung jawab ACL dan firewall di Layer 3. Pahami peran ini dengan benar sejak awal, dan desain jaringan Anda akan jauh lebih mudah dikelola.
Butuh bantuan menentukan apakah jaringan Anda sudah waktunya di-segmentasi? Konsultasikan desainnya — mulai dari peta perangkat Anda.